Программист Владимир @mrEisenberg, занимающийся информационной безопасностью нашёл уязвимости в системе Рокетбанка, который с весны 2016 года является частью банка «Открытие». Эти уязвимости в том числе позволяли получить персональные данные всех клиентов, реализовать XSS-атаку.
Уязвимости подробно прописаны тут.
Любопытно, что сам Рокетбанк предлагает специалистам «в случае обнаружения уязвимостей любого рода мы предлагаем вам сообщить о них по адресу security@rocketbank.ru. Не разглашайте сведения об уязвимостях публично и не передавайте сведения третьим лицам…. За сообщение о серьезной и публично неразглашенной уязвимости мы можем принять решение о вознаграждении за ее обнаружение».
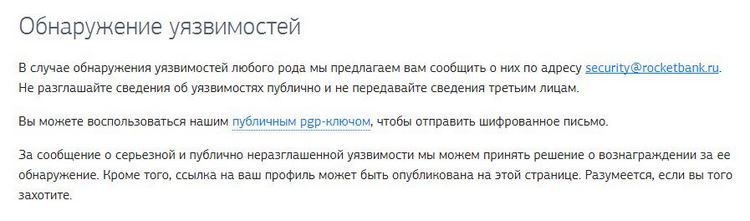
Владимир обратился в Рокетбанк непублично, но в вознаграждении ему было отказано. Тогда он, после того, как Рокетбанк сам исправил ошибки, опубликовал итоги анализа вместе со скриншотами.
«После длительной дискуссии Рокетбанк всё же предложил вознаграждение, от которого я был вынужден отказаться», — говорит Владимир.
У Рокетбанка другое мнение по этому поводу: «Автор забыл сказать, что до этого требовал в 5 раз больше сумму и шантажировал :)».
Обзор основного продукта Рокетбанка.
Подписывайтесь на телеграм-канал Финсайд и потом не говорите, что вас не предупреждали: https://t.me/finside.
Читайте нашу книгу про обман в крипте:
Сообщить о мошенниках или задать вопрос
Памятка о возврате от мошенников
Телеграм-канал и чат Вкладер
Белый список инвестиций